Lancer MalwareBytes et Avast en même temps ?

Salut la commu.
Est-ce qu'il peut y avoir un problème ou un conflit si je lance une analyse Avast et MalwareBytes en même temps ?

J'ai toujours eu les deux en même temps personnellement, ça m'emmerderait d'apprendre là maintenant que ça pose soucis 

Aucun intérêt.
Avast a maintenant un système identique à Malwarebytes, ce qui rend ce dernier inutile, surtout si on possède Adwcleaner et Roguekiller qui remplacent totalement Malwarebytes en plus de ne rien bouffer.
C'est juste une perte de temps. 
 Uti9, j'avoue que pour le coup, " "
Tholvar, et quelle fonctionnalité d'Avast le permet ?
P.S : AdwCleaner et Roguekiller ne sont pas des logiciels qui s'installent, du coup qui n'offre pas de protection permanente.

A part poser des problèmes de conflits d'ouverture de fichier lors de la vérification et de multiplier par 2 le temps de traitement puisque la tête de lecture va faire des vas et viens incessant ... j'en vois pas trop l'intérêt.
Par contre ... le plus important, c'est de lancer maleware bytes en mode sans échec pour que les processus et services ne soient pas montés en mémoire ... et de programmer une vérification Avast au démarrage pour les même raisons !!!
de ta réponse Sinju_khai.
Du coup si je suit ton résonnement, rien ne sert de lancer une analyse en allant ici et ici ? : 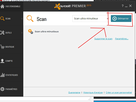
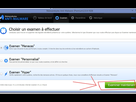
En mode normal ... non ...
Les virus et Maleware bien conçus se font passer pour des services ou des dll Windows. En mode normal il est quasi impossible de les déloger.
Le mieux étant de démarrer en mode sans échec pour que ces derniers ne puissent démarrer et soient supprimable.
En gros, mode sans échec, tu ouvres MB et lances un scan. Et une fois fini, tu ouvres la console Avast, tu sélectionnes Scan au redémarrage dans le menu déroulant à la place de scan minutieux et voilà.
Ca marche. A faire pendant la nuit donc.
Bah ... l'analyse Avast oui, ça dure environ 2h sur un 500Go plein de gros fichiers.
M'enfin, tu passes un coup de MalewareBytes et un coup de ADWCleaner en mode sans échec, si aucun des 2 ne trouve quoi que ce soit, ya pas franchement besoin de lancer un scan Avast.
khey 
- Aide à l'achat Mac
- Création de Jeux
- Linux
- Programmation
- Création de sites web
- Internet
- Steam Deck
- Macintosh
- Hardware