INSERT Into incorrect ?
Salut, j'aimerais savoir si il y a un problème sur ce insert into, car je m'inscris sur mon site mais rien ne va dans la BDD au (ce pseudo n existe pas dans la bdd) merci
mysql_query("INSERT INTO membres VALUES('', '" . $pseudo . "', '" . md5($passe) . "', '" . $email . "', '" . $sexe . "', '" . $age . "', '" . $pays . "', '" . $msn . "', '" . $presentation . "', '" . $avatar . "', '10', '" . time() . "', '" . $clef . "', '0', '0', '" . $signature . "')");
echo '

J'ai du mal à voir sur mon téléphone mais je peux te dire que tu concatene mal tes variables.
Et tu as une virgule après VALUES qui n'a rien à faire là aussi.
Je vais essayer de régler merci, j'y connais pas grand chose c'est pour cela 
Nan j'y arrive toujours pas 

Et les erreurs c'est quoi?
A priori ça a pas l'air mauvais, après reste à savoir si toutes les variables sont bien renseignés, si ta BDD est correctement faite etc 
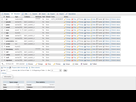
Alors ma BDD est à priori correctement faite, et ma table membres :
Du coup je bloque vraiment en fait 
15 champs dans ta requête, 16 dans ta bdd..

(change de script de JVCLike, le tien est assez... bidesque avec une faille qui est connue depuis au moins 2-3 ans .
+1
Si tu n'as pas besoin d'insérer directement tes 16 champs, passes entre parenthèses après le nom de la table la liste dans l'ordre de ceux que tu veux insérer, après dans values tu les spécifie dans l'ordre avec tes variables, ça te fera une requête moins longue.
Merci à tous, mais Evoli, ou puis-je en trouver un autre ? J'ai bien cherché partout mais rien trouvé
tu ne risque plus d'en trouver je pense, soit tu corrige les failles de ton script, (je suppose que c'est le allforum v3 ?) soit tu fais ton propre script de jvclike.

Sinon tu fais :
$test = "INSERT INTO membres VALUES('', '" . $pseudo . "', '" . md5($passe) . "', '" . $email . "', '" . $sexe . "', '" . $age . "', '" . $pays . "', '" . $msn . "', '" . $presentation . "', '" . $avatar . "', '10', '" . time() . "', '" . $clef . "', '0', '0', '" . $signature . "')";
echo $test;
Et tu vois ce que ça donne. Au pire si tu vois toujours pas d'ou vient l'erreur tu affiche ta requête ici et je suis sur que quelqu'un pourra t'aider
Insert into membres(nom_field1,nom_field2,...) VALUES ('".$value1."', '".$value2."', ...)
Et tu renseigne que les champs nécessaires, genre si t'a un id, en auto increment tu le déclare pas, et tu donne pas de valeur, elle sera automatiquement insérée en BDD.
Pareil si t'as des champs avec une valeur par défaut dans lesquels tu veux inscrire cette valeur.
passe par PDO, ça va t'éviter d'avoir des injection SQL et c'est beaucoups plus facile et lisible en t’évitant de trouvée les erreur de quotte.
http://php.net/manual/fr//fr/pdostatement.bindvalue.php
$sth = $dbh->prepare('INSERT INTO membres
VALUES(NULL, :pseudo, :passe, :email, :sexe, :age, :pays, :msn, :presentation, :avatar, 10,:time,:clef, 0, 0,:signature)');
$sth->bindValue(':pseudo', $pseudo, PDO::PARAM_STR);
$sth->bindValue(':age', $age, PDO::PARAM_INT);
...
$sth->execute();
- Aide à l'achat Mac
- Internet
- Macintosh
- Création de sites web
- Création de Jeux
- Linux
- Programmation
- Steam Deck
- Hardware